Safety Integrity Level (SIL) merupakan salah satu konsep penting dalam functional safety, khususnya ketika sebuah industri menggunakan Safety Instrumented System (SIS) untuk mengurangi risiko proses. Namun, SIL tidak dapat diperlakukan sebagai satu-satunya ukuran keberhasilan keselamatan sebuah process plant.
Sebuah plant dapat memiliki SIS dengan target SIL yang telah ditentukan, tetapi keselamatan proses tetap dipengaruhi oleh banyak faktor lain seperti desain proses, process control, alarm management, mechanical protection, operating procedure, maintenance, kompetensi personel, dan management of change.
Dalam konteks process industry, IEC 61511 memberikan kerangka untuk specification, design, installation, operation,dan maintenance SIS agar dapat dipercaya untuk mencapai atau mempertahankan kondisi proses yang aman. IEC juga memisahkan guidance untuk penentuan SIL melalui Part 3. Katalog IEC saat ini mencantumkan seri IEC 61511 dengan IEC 61511-1:2016+A1:2017 sebagai edisi konsolidasi Part 1 yang relevan.
Karena itu, pertanyaan yang lebih tepat bukan hanya “Berapa SIL yang dibutuhkan?”, tetapi juga “Apakah seluruh sistem pengurangan risiko telah dirancang, diterapkan, diverifikasi, dan dipelihara dengan benar?”
Apa Hubungan SIL dengan Process Safety?
Process safety bertujuan mencegah atau mengurangi kemungkinan terjadinya kejadian besar yang dapat menyebabkan pelepasan energi atau material berbahaya, kebakaran, ledakan, loss of containment, dan konsekuensi lainnya.
SIS merupakan salah satu mekanisme yang dapat digunakan ketika kontrol proses normal dan perlindungan lainnya tidak cukup untuk menurunkan risiko ke tingkat yang ditetapkan.
Secara sederhana:
Hazard → Risk → Protection Layers → Residual Risk
SIL kemudian digunakan untuk menyatakan tingkat integritas yang dibutuhkan atau dicapai oleh suatu Safety Instrumented Function (SIF).
Dengan demikian, SIL lebih tepat dipahami sebagai karakteristik integritas dari safety function, bukan sebagai nilai yang menggambarkan keselamatan seluruh plant.
Process Plant Menggunakan Banyak Protection Layers
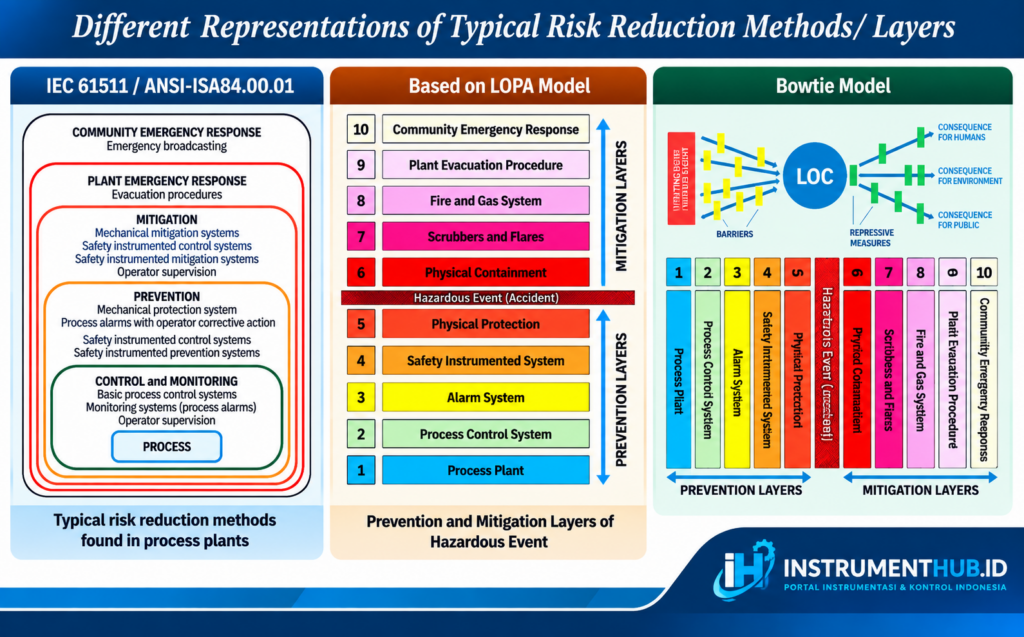
Satu hazard biasanya tidak ditangani hanya oleh satu sistem.
Berbagai protection layer dapat bekerja secara berurutan untuk mencegah kejadian atau membatasi konsekuensinya.
Contohnya:
Process Design
↓
Basic Process Control System (BPCS)
↓
Alarm & Operator Response
↓
Safety Instrumented Function (SIF/SIS)
↓
Mechanical Protection
↓
Mitigation / Emergency Response
Konsep seperti Layers of Protection Analysis (LOPA) dan Bowtie juga digunakan untuk melihat bagaimana barrier atau protection layer berkontribusi terhadap pengendalian risiko.
IEC 61511 sendiri menempatkan SIS dalam konteks yang lebih luas dari functional safety lifecycle, bukan sebagai satu-satunya mekanisme keselamatan.
SIS Hanya Salah Satu Protection Layer
Di sinilah pentingnya memahami perbedaan antara SIS, SIF, dan SIL.
SIS adalah sistem yang digunakan untuk menjalankan satu atau lebih safety instrumented function.
SIF adalah fungsi keselamatan tertentu yang dirancang untuk mendeteksi kondisi berbahaya dan mengambil tindakan tertentu.
SIL menyatakan tingkat integritas keselamatan yang terkait dengan safety function tersebut.
Artinya, sebuah plant dapat memiliki beberapa SIF dengan kebutuhan SIL yang berbeda.
Contohnya:
- High-high pressure shutdown
- High temperature shutdown
- Low flow trip
- Emergency shutdown
- High level shutdown
Masing-masing fungsi dapat mempunyai safety requirement dan karakteristik yang berbeda.
Karena itu, mengatakan bahwa “plant ini SIL-3” tanpa menjelaskan konteks safety function dapat menimbulkan pemahaman yang keliru.
SIL Tidak Menggantikan Protection Layer Lain
Memiliki SIS dengan integritas tinggi tidak berarti protection layer lain boleh diabaikan.
Contohnya, sebuah plant tetap membutuhkan:
- Process control yang dirancang dengan baik
- Alarm management
- Mechanical protection
- Relief system
- Operating procedure
- Inspection
- Maintenance
- Emergency response
SIS dirancang sebagai bagian dari strategi pengurangan risiko.
Jika salah satu protection layer lain memiliki kelemahan, kebutuhan terhadap layer berikutnya dapat berubah. Karena itu, studi risiko perlu mempertimbangkan hubungan antar-layer, bukan hanya menghitung SIL secara terpisah.
Mengapa SIS Sebaiknya Tidak Menjadi “Cara Utama” Mengendalikan Proses Normal?
SIS dirancang untuk safety action, bukan untuk menggantikan fungsi process control normal.
Dalam kondisi normal, proses seharusnya dikendalikan oleh sistem kontrol yang sesuai.
Misalnya:
Process Variable → Controller → Final Control Element
Jika proses mulai menyimpang, alarm dapat memberikan peringatan kepada operator.
Jika deviasi terus berkembang hingga mencapai kondisi yang telah ditentukan, SIF dapat melakukan tindakan keselamatan.
Secara sederhana:
Normal Control → Alarm/Operator Response → Safety Action
Jika SIS terus-menerus aktif karena kondisi operasi normal atau gangguan berulang, kondisi tersebut sebaiknya menjadi bahan evaluasi engineering.
Frequent trip dapat menunjukkan adanya persoalan pada process control, alarm, equipment reliability, operating practice, atau kondisi proses yang perlu dianalisis lebih lanjut.
Namun, frekuensi trip yang rendah bukan dengan sendirinya bukti bahwa risiko plant rendah. Penilaian risiko tetap harus didasarkan pada analisis keselamatan yang sesuai.
Safety Lifecycle Lebih Penting daripada Sekadar Angka SIL
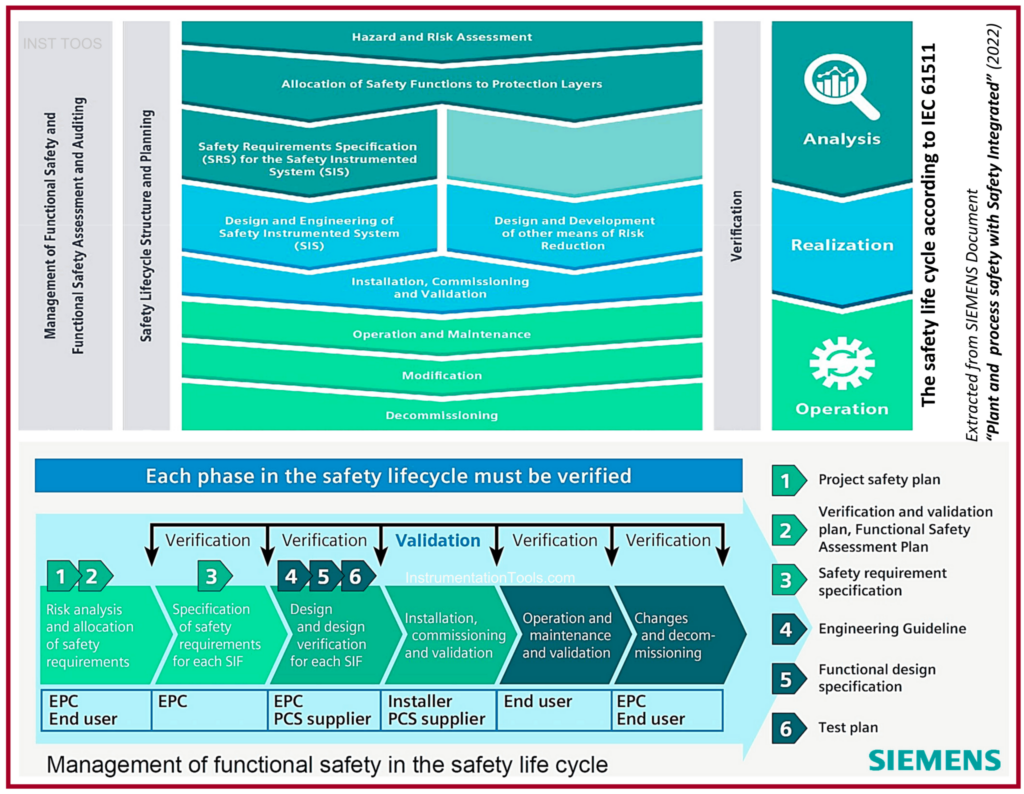
Salah satu prinsip penting dalam IEC 61511 adalah bahwa SIS dikelola sepanjang safety lifecycle.
Artinya, pekerjaan tidak berhenti setelah SIL ditentukan dan PLC selesai diprogram.
Lifecycle mencakup aktivitas seperti:
Hazard & Risk Analysis
↓
Safety Requirements
↓
SIS Design
↓
Implementation
↓
Installation & Commissioning
↓
Validation
↓
Operation & Maintenance
↓
Modification
↓
Decommissioning
IEC 61511-1 memang mencakup specification, design, installation, operation, dan maintenance SIS.
Kompetensi Personel Menjadi Bagian Penting
SIS yang baik membutuhkan orang yang kompeten pada setiap tahapan lifecycle.
Kompetensi diperlukan pada aktivitas seperti:
- Hazard identification
- SIL assessment
- SRS development
- SIS architecture
- Hardware engineering
- Application programming
- Verification
- Validation
- Installation
- Commissioning
- Proof testing
- Maintenance
- Modification
Kesalahan pada tahap awal dapat terbawa ke tahap berikutnya.
Sebagai contoh, jika sebuah safety function didefinisikan secara keliru dalam tahap hazard analysis, maka hasil SIL determination, desain SIS, logic programming, dan validation juga dapat ikut terpengaruh.
Karena itu, quality of engineering competence merupakan bagian penting dari functional safety.
SIL Study Harus Dilakukan pada Waktu yang Tepat
Timing juga memengaruhi kualitas hasil SIL assessment.
SIL determination membutuhkan informasi yang cukup tentang:
- Process design
- Hazard
- Consequence
- Initiating event
- Existing protection layers
- Process control
- Equipment
- Operating condition
Melakukan SIL study terlalu dini, ketika data engineering belum matang, dapat membuat asumsi yang nantinya berubah.
Sebaliknya, melakukan assessment tanpa memperbarui data setelah desain berubah juga dapat membuat hasil studi tidak lagi mewakili kondisi aktual.
Karena itu, SIL assessment bukan pekerjaan sekali jalan.
Safety Requirement Specification Menjadi Fondasi SIS
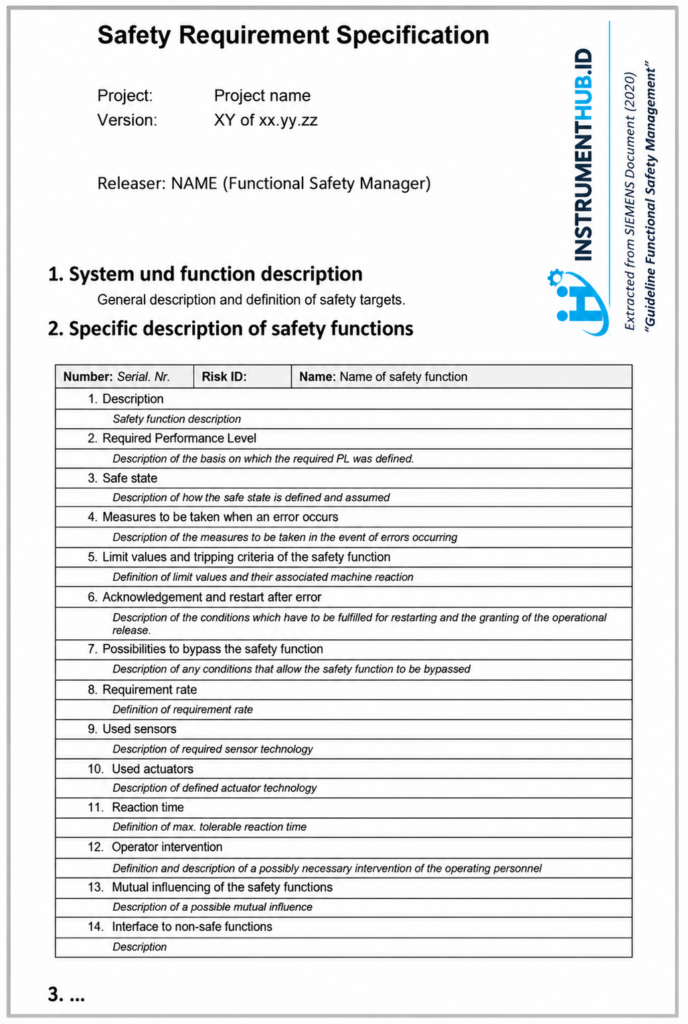
Setelah kebutuhan keselamatan ditentukan, hasilnya perlu diterjemahkan ke dalam Safety Requirement Specification (SRS).
SRS harus cukup jelas untuk menjadi dasar desain dan verifikasi SIS.
Informasi yang dapat tercakup di dalamnya antara lain:
- Safety function
- Initiating condition
- Trip setpoint
- Safe state
- Process safety time
- Response time
- Voting architecture
- Input requirements
- Output requirements
- Diagnostics
- Reset philosophy
- Bypass requirements
- Proof-test requirements
- Final element requirements
SIS kemudian dirancang berdasarkan persyaratan tersebut.
Dengan demikian:
SIL Study → SRS → SIS Design → Implementation → Verification → Validation
bukan:
SIL Number → PLC Programming
Data Engineering Harus Lengkap dan Terbaru
Salah satu faktor yang sering diremehkan adalah kualitas data.
SIL assessment dan SIS design dapat bergantung pada berbagai informasi, seperti:
- P&ID
- Cause & Effect
- Process data
- Equipment data
- Failure data
- Alarm information
- Process safety time
- Final element characteristics
- Instrument data
- Existing protection layers
Ketika sebuah proses atau equipment mengalami perubahan, data yang digunakan oleh safety lifecycle juga harus ditinjau kembali.
Perubahan kecil pada proses dapat memengaruhi asumsi yang sebelumnya digunakan dalam risk assessment.
Verification dan Validation Tidak Boleh Diabaikan
Verification dan validation merupakan dua aktivitas penting dalam functional safety.
Secara sederhana:
Verification:
Apakah sistem dibangun sesuai requirement?
Validation:
Apakah sistem yang telah dibangun benar-benar memenuhi tujuan safety function dalam kondisi yang dipersyaratkan?
Aktivitas tersebut dapat berlangsung pada berbagai tahap lifecycle.
Contohnya:
- Review design
- Software verification
- Logic testing
- Factory Acceptance Test
- Site Acceptance Test
- I/O testing
- Cause-and-effect testing
- Final element testing
- Functional validation
IEC 61511 menetapkan lifecycle requirements untuk memastikan SIS dapat memenuhi fungsi keselamatan yang dipersyaratkan, bukan sekadar berfungsi secara operasional.
Installation dan Commissioning Mempengaruhi Hasil Akhir
Desain yang benar belum tentu menghasilkan safety function yang benar di lapangan.
Pada tahap installation dan commissioning, perlu dipastikan:
- Instrument terpasang sesuai drawing
- Wiring sesuai termination schedule
- Channel I/O benar
- Polarity sesuai
- Final element sesuai
- Feedback tersedia
- Logic sesuai Cause & Effect
- Setpoint benar
- Response time sesuai requirement
Perubahan atau field modification juga harus didokumentasikan.
Ini penting karena konfigurasi aktual di lapangan harus tetap konsisten dengan safety documentation.
Operation dan Maintenance Juga Bagian dari Safety
Setelah SIS di-commissioning, tanggung jawab keselamatan tidak berakhir.
SIS memerlukan aktivitas seperti:
- Proof testing
- Periodic inspection
- Diagnostic review
- Bypass management
- Calibration
- Preventive maintenance
- Failure recording
- Modification control
Peralatan yang awalnya memenuhi requirement dapat kehilangan performanya apabila maintenance tidak dilakukan sesuai persyaratan.
Karena itu, SIL tidak boleh dipandang sebagai sertifikat permanen yang membuat sebuah sistem otomatis aman selama-lamanya.
Bypass dan Override Harus Dikendalikan
Dalam maintenance atau troubleshooting, kadang sebuah safety function perlu di-bypass.
Kondisi ini harus dikendalikan secara ketat.
Sistem management sebaiknya menentukan:
- Siapa yang berwenang
- Kapan bypass boleh dilakukan
- Berapa lama bypass diperbolehkan
- Bagaimana bypass dicatat
- Apa compensating measure yang diperlukan
- Bagaimana fungsi dikembalikan
Bypass yang tidak terkendali dapat mengurangi efektivitas protection layer.
Functional Safety Management dan Process Safety Management

Functional Safety Management (FSM) dan Process Safety Management (PSM) saling berkaitan, tetapi tidak identik.
FSM berfokus pada pengelolaan aktivitas yang dibutuhkan agar functional safety dapat dicapai dan dipertahankan.
PSM memiliki cakupan yang lebih luas terhadap pengelolaan bahaya proses.
Dengan kata lain:
FSM merupakan bagian penting dari keseluruhan pengelolaan keselamatan proses, tetapi process safety tidak berhenti pada FSM.
Karena itu, keberhasilan SIS tidak boleh membuat organisasi mengabaikan area lain seperti process hazard analysis, operating discipline, maintenance, mechanical integrity, emergency preparedness, dan management of change.
Apa yang Bisa Dipelajari dari Kecelakaan Process Plant?
Kejadian besar di industri proses hampir tidak pernah memiliki satu penyebab sederhana.
Potensi faktor penyebab dapat berasal dari:
Design
- Hazard identification
- Process design
- Equipment design
- Instrumentation
- SIS
- Protective system
- Plant layout
Operation
- Process monitoring
- Process control
- Alarm management
- Operating procedure
- Hazard awareness
Maintenance
- Inspection
- Testing
- Preventive maintenance
- Equipment degradation
- Energy isolation
- Control of work
Human Factors
- Competency
- Communication
- Training
- Supervision
- Role clarity
Management
- Management of change
- Quality assurance
- Emergency preparedness
- Process safety management
- Safety culture
Artinya, SIS memang memiliki peran penting, tetapi kegagalan process safety dapat terjadi melalui kombinasi faktor yang jauh lebih luas.
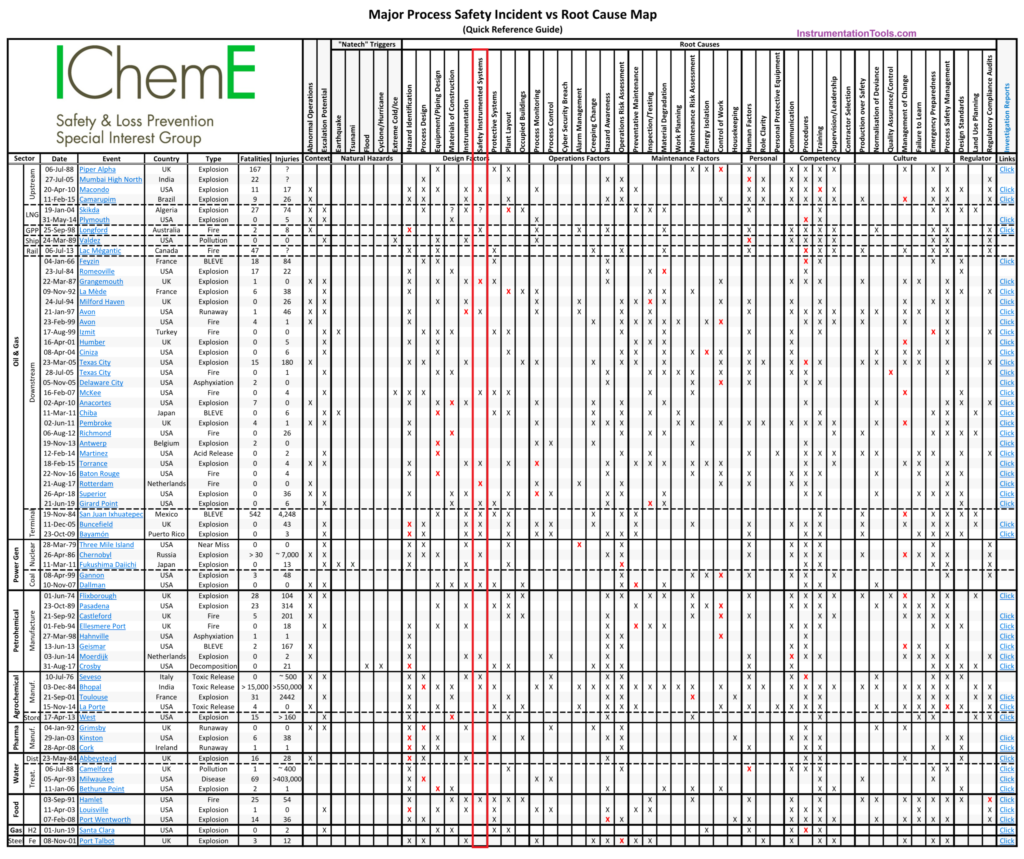
SIL yang Lebih Tinggi Bukan Otomatis Berarti Plant Lebih Aman
Poin ini sangat penting.
SIL merupakan bagian dari risk reduction strategy untuk safety function tertentu.
Karena itu, tidak tepat menyederhanakannya menjadi:
Higher SIL = Automatically Safer Plant
Penilaian yang lebih tepat adalah:
Hazard → Risk Analysis → Required Risk Reduction → Protection Layers → Safety Function → SIL Requirement
Baru setelah itu dilakukan desain dan verifikasi untuk memastikan safety function mampu memenuhi target yang ditentukan.
IEC 61511 sendiri merupakan process-sector implementation dari IEC 61508 dan menetapkan kerangka untuk SIS, sementara IEC 61511-3 memberikan guidance untuk penentuan required SIL.
Checklist Agar SIL Tidak Berdiri Sendiri
| Area | Pertanyaan Utama |
|---|---|
| Risk Assessment | Apakah hazard dan initiating event telah dianalisis? |
| Protection Layers | Apakah seluruh protection layer telah diperhitungkan? |
| SIL Assessment | Apakah target SIL ditentukan berdasarkan risk analysis? |
| SRS | Apakah safety requirements lengkap dan jelas? |
| Design | Apakah SIS architecture sesuai requirement? |
| Hardware | Apakah equipment sesuai dengan safety architecture? |
| Software | Apakah application logic sesuai SRS? |
| Installation | Apakah instalasi sesuai design dan drawing? |
| Validation | Apakah safety function telah divalidasi? |
| Maintenance | Apakah proof test dan maintenance tersedia? |
| Bypass | Apakah bypass/override dikendalikan? |
| Competency | Apakah personel yang terlibat kompeten? |
| Management of Change | Apakah setiap perubahan direview? |
| Documentation | Apakah dokumentasi selalu diperbarui? |
Kesimpulan
SIL memang penting untuk process safety, tetapi SIL bukan satu-satunya syarat untuk mencapai keselamatan proses.
SIL memberikan target integritas untuk safety function tertentu, sedangkan keselamatan plant bergantung pada kombinasi process design, protection layers, SIS, alarm management, mechanical protection, operating procedure, maintenance, competency, verification, validation, dan management of change.
SIS juga bukan sistem yang seharusnya menggantikan process control normal. Ketika safety function terlalu sering dibutuhkan, kondisi tersebut dapat menjadi sinyal bahwa process control, alarm management, equipment reliability, atau protection layer lain perlu dievaluasi.
Yang paling penting adalah melihat keselamatan sebagai sebuah lifecycle, bukan sebagai angka yang ditetapkan sekali pada tahap design.
Prinsipnya dapat diringkas menjadi:
Risk Analysis → Protection Layers → SRS → SIS Design → SIL → Verification → Validation → Operation → Maintenance → Continuous Improvement
Jadi, pertanyaan engineering yang lebih tepat bukan hanya “Berapa SIL-nya?”, tetapi:
“Apakah seluruh safety lifecycle dan seluruh protection layers benar-benar mampu menjalankan fungsi yang telah dipersyaratkan?”

Tulis Komentar
Bagikan pertanyaan, pengalaman, atau tambahan informasi yang relevan dengan artikel ini.